Faux virus, faux e-mail : reconnaître le piège avant d’agir
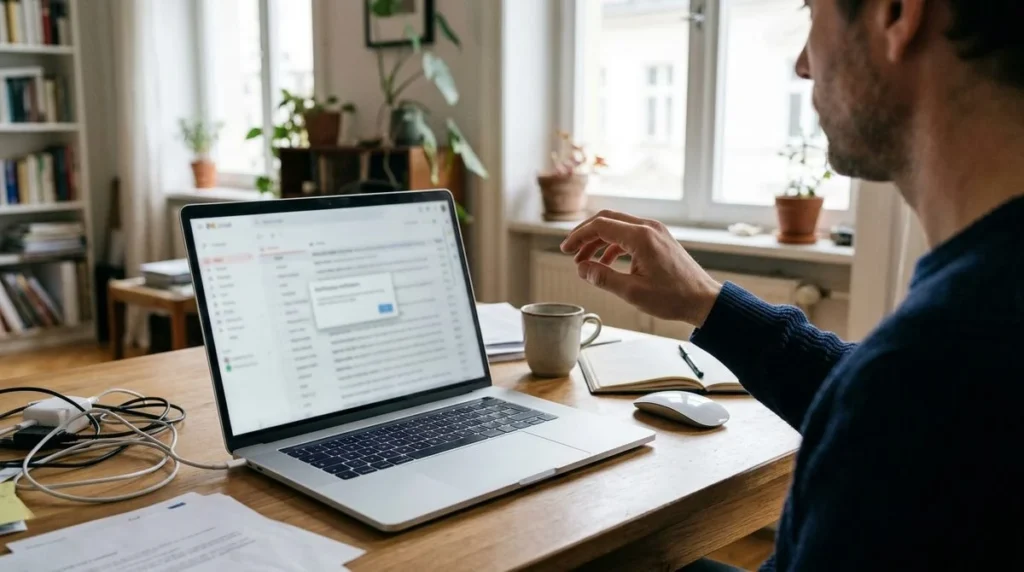
Une fenêtre annonce une infection et demande d’appeler immédiatement un numéro. N’exécutez pas cette consigne. Une page web qui affiche un alarmant message ne constitue pas automatiquement un diagnostic de votre système.
La même pression se retrouve dans un e-mail de facture impayée ou d’abonnement terminé. L’objectif est de vous faire cliquer, payer ou donner accès au PC avant d’avoir vérifié la situation.
La précipitation doit vous faire ralentir
Urgence, mode de paiement inhabituel et demande de prise en main à distance sont des signaux importants. Le bon français et le logo familier ne prouvent pas l’authenticité. Une escroquerie peut être très bien présentée.
Examinez le véritable expéditeur et l’adresse du lien, sans en faire votre unique test. Ouvrez la vraie application ou saisissez l’adresse connue vous-même. Pour contacter l’entreprise, utilisez des coordonnées trouvées indépendamment du message suspect.
Le cadenas ne garantit pas l’honnêteté
HTTPS protège une partie de la communication. Un faux site peut également l’utiliser. Regardez le domaine complet, pas seulement le nom de la marque dans une portion de l’adresse. Des caractères proches passent facilement inaperçus, surtout sur téléphone.
Un logiciel d’assistance connu peut aussi être détourné. Sa légitimité ne prouve pas celle de la personne demandant son installation. Confirmez le contact avant de donner accès, même si le programme semble familier.
Une fausse alarme peut venir des notifications
Un site peut obtenir l’autorisation d’envoyer des notifications puis afficher des messages ressemblant à ceux du système. Le piège peut aussi arriver par SMS, QR code ou compte compromis d’un proche.
Demandez-vous si vous avez vous-même commencé cette action. Pour une demande d’argent d’un proche, vérifiez par un autre canal. Répondre uniquement dans la même conversation suspecte ne confirme pas son identité.
Fermez l’alerte sans suivre son parcours
N’appelez pas le numéro, ne téléchargez pas l’outil proposé et n’autorisez pas une personne inconnue à piloter l’ordinateur. Essayez de fermer l’onglet. Si la page empêche la fermeture normale, terminez le navigateur par le système et évitez la restauration automatique de cette session.
Méfiez-vous des boutons dessinés pour ressembler à une croix de fermeture. En cas de doute, ne continuez pas à cliquer dans la page. La FTC explique les fausses assistances techniques.
Retirez l’autorisation à la source
Si les alarmes viennent des notifications du site, retirez son autorisation depuis les paramètres du navigateur. N’utilisez pas le bouton de « réparation » affiché dans l’alerte. Si les messages reviennent ailleurs ou après le retrait, notez-le pour l’examen du système.
N’installez pas plusieurs nettoyeurs au hasard. Il faut regarder les symptômes et ce qui a réellement été exécuté, plutôt que suivre une procédure unique pour toutes les situations.
Décrivez exactement ce qui s’est passé
Page simplement ouverte, mot de passe saisi, fichier téléchargé, programme exécuté et accès distant ne sont pas le même événement. Notez les étapes sans minimiser. Une information oubliée peut conduire à une vérification trop étroite.
Si un mot de passe a été entré sur une fausse page, changez-le dans le vrai service depuis un appareil sain. Examinez sessions actives et moyens de récupération. Les autres comptes réutilisant le même secret demandent aussi attention. L’authentification supplémentaire aide sans annuler les données déjà communiquées.
Les paiements et les comptes n’attendent pas le scan du PC
Si un paiement ou des données bancaires sont concernés, contactez immédiatement la banque par son canal officiel. En cas d’accès distant suspect, interrompez la connexion et, si une prise de contrôle semble active, déconnectez le PC du réseau pour demander une évaluation.
Gardez heures, noms des logiciels, demandes et preuves disponibles sans rouvrir les pièces suspectes. Dans une entreprise, appliquez aussi la procédure de signalement interne. Ne supprimez pas tous les éléments avant d’avoir compris l’étendue de l’incident.
Après un accès à la messagerie
Vérifiez redirections, règles et coordonnées de récupération. Un changement de mot de passe ne défait pas automatiquement les actions précédentes. Pour des services financiers, contrôlez également l’historique avec les interlocuteurs compétents.
Ne blâmez pas la personne qui a cliqué. Un récit complet aide davantage que le silence. Une règle simple dans le foyer peut éviter la répétition : aucune prise de main et aucun paiement sous la pression d’un contact inattendu sans vérification indépendante.
Faites contrôler le matériel et protégez le reste séparément
Les informations Safeonweb sur les escroqueries expliquent les démarches de signalement en Belgique. Accédez aux services vous-même, pas par les liens de l’alarme. Pour une perte ou une infraction, voyez les étapes avec la banque et les services compétents.
Kubson IT peut aider à examiner et retirer les logiciels malveillants. Décrivez les faits sans transmettre de mots de passe. Une sauvegarde peut faciliter la reprise, mais son état doit être contrôlé. La remise en état du PC, la sécurisation des comptes et la réaction aux paiements restent des tâches distinctes.