Fałszywy alarm o wirusie i podejrzany e-mail. Po czym poznać oszustwo?
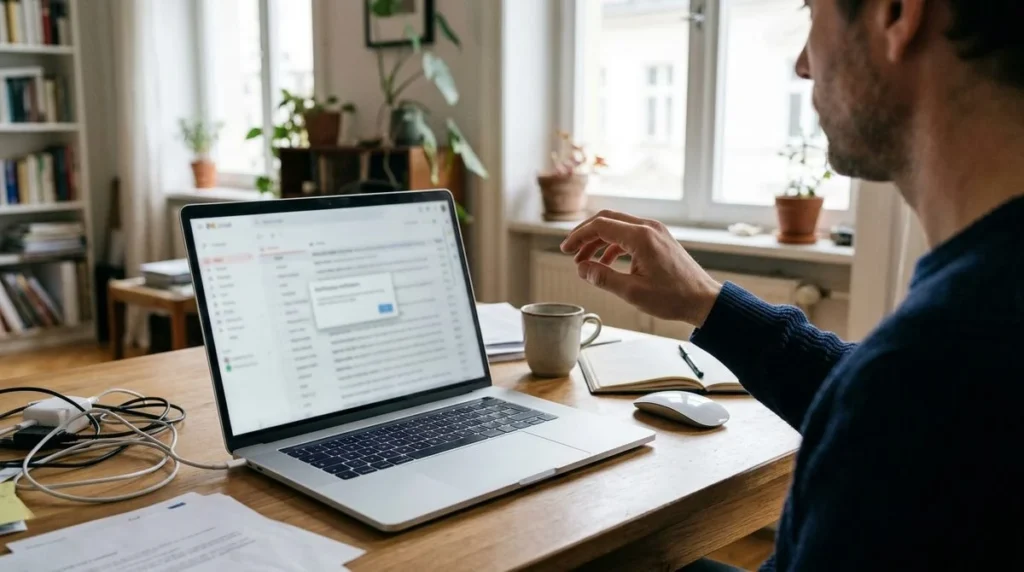
Wyskakujące okno twierdzi, że komputer jest zainfekowany, i każe natychmiast zadzwonić pod podany numer. Nie wykonuj tego polecenia. Komunikat wyświetlony przez stronę internetową nie jest automatycznie wynikiem kontroli Twojego systemu.
Podobny mechanizm działa w wiadomości o niezapłaconej fakturze lub kończącej się subskrypcji. Ktoś próbuje wywołać pośpiech, żebyś kliknął, zapłacił albo udostępnił komputer bez sprawdzenia sytuacji.
Presja czasu powinna zatrzymać, nie przyspieszyć decyzję
Zwróć uwagę na żądanie natychmiastowego działania, nietypową płatność i prośbę o zdalny dostęp. Poprawny język oraz znane logo nie potwierdzają autentyczności. Oszust może przygotować wiarygodnie wyglądającą wiadomość.
Sprawdź pełny adres nadawcy i miejsce prowadzące z linku, ale nie traktuj tego jako jedynego testu. Przy wątpliwościach wejdź do usługi samodzielnie przez znany adres lub aplikację. Skontaktuj się z firmą numerem znalezionym niezależnie od podejrzanej wiadomości.
Co zrobić z fałszywym alarmem w przeglądarce
Nie dzwoń pod numer z okna, nie pobieraj „narzędzia naprawczego” i nie pozwalaj przypadkowej osobie przejąć sterowania. Spróbuj zamknąć kartę. Jeśli strona blokuje zwykłe zamknięcie, zakończ przeglądarkę systemową metodą i nie przywracaj automatycznie podejrzanej sesji.
Uważaj na przyciski udające zamknięcie alarmu. Gdy nie masz pewności, nie klikaj kolejnych elementów strony. FTC opisuje podobne schematy w poradniku o oszustwach podszywających się pod pomoc techniczną.
Kliknięcie linku to nie zawsze ten sam zakres problemu
Zapisz, co dokładnie się wydarzyło. Czy tylko otwarto stronę? Czy podano hasło? Czy pobrano i uruchomiono plik? Czy udostępniono ekran oraz sterowanie? Te sytuacje wymagają różnych działań.
Jeśli wpisano hasło na fałszywej stronie, zmień je przez prawdziwą usługę, najlepiej ze sprawnego urządzenia. Sprawdź aktywne sesje i ustawienia odzyskiwania. Gdy to samo hasło używano gdzie indziej, te konta również wymagają uwagi. Dodatkowe uwierzytelnianie pomaga, ale nie zastępuje reakcji na ujawnione dane.
Przy zdalnym dostępie lub płatności działaj od razu
Przerwij połączenie z nieznaną osobą. Przy podejrzeniu aktywnego przejęcia odłącz komputer od sieci i poproś o ocenę. Zapisz godziny, nazwy programów i treść żądań. Nie usuwaj na ślepo wszystkich śladów przed ustaleniem, co się stało.
Jeżeli ujawniono dane płatnicze lub wykonano przelew, skontaktuj się z bankiem przez jego oficjalny kanał. Nie czekaj na wynik skanowania komputera. W pracy zgłoś incydent także osobie odpowiedzialnej za firmowe systemy.
Zgłoszenie oszustwa i zachowanie informacji
Zachowaj wiadomość, adres strony i potwierdzenia płatności w sposób, który nie wymaga ponownego otwierania podejrzanego pliku. Możesz zrobić zdjęcie ekranu telefonem. Przy przekazywaniu materiałów usuń dane, których odbiorca nie potrzebuje, szczególnie hasła i pełne informacje płatnicze.
W Belgii pomocne informacje o zgłaszaniu podejrzanych wiadomości znajdziesz w oficjalnym poradniku Safeonweb. Do serwisu wchodź samodzielnie, zamiast korzystać z odnośnika dołączonego do alarmu. Gdy doszło do strat lub przestępstwa, ustal dalsze kroki z bankiem i właściwymi służbami.
Po incydencie sprawdź więcej niż jedno hasło
Jeżeli ktoś uzyskał dostęp do poczty, sprawdź reguły przekazywania wiadomości i dane odzyskiwania konta. Przy usługach finansowych przejrzyj również historię operacji. Sama zmiana hasła nie cofa działań wykonanych wcześniej.
Nie obwiniaj domownika, który kliknął wiadomość. Zapisanie prawdziwego przebiegu pomaga ograniczyć skutki. Ukrywanie jednego kroku, na przykład uruchomienia programu do zdalnego dostępu, może prowadzić do zbyt wąskiej kontroli i pozostawienia problemu bez rozwiązania.
Oszustwo może trafić przez powiadomienie, SMS lub kod QR
Nie ograniczaj ostrożności do e-maila. Strona może poprosić o zgodę na powiadomienia, a później pokazywać alarmy wyglądające jak komunikaty systemowe. Kod QR może otworzyć fałszywą stronę płatności. Wiadomość wysłana z przejętego konta znajomego też może zawierać oszustwo.
Zanim wpiszesz dane, sprawdź, czy samodzielnie rozpocząłeś tę czynność. Oczekiwane logo i poprawna pisownia nie wystarczą. Przejdź do znanej aplikacji lub wpisz adres usługi sam. Przy prośbie znajomego o pieniądze potwierdź ją innym kanałem. Nie odpowiadaj wyłącznie w tej samej podejrzanej rozmowie.
Kłódka przy adresie nie potwierdza uczciwości strony
HTTPS chroni określony odcinek komunikacji, ale fałszywa witryna również może go używać. Sprawdź pełną domenę, a nie tylko nazwę firmy w części adresu. Podobne litery, dodatkowe słowo i nietypowa domena mogą łatwo umknąć na telefonie. Nie klikaj dalej tylko dlatego, że przeglądarka nie wyświetliła ostrzeżenia.
Jeśli komunikat żąda zainstalowania narzędzia do zdalnej pomocy, zatrzymaj się. Legalny program może zostać wykorzystany przez oszusta. Jego znana nazwa nie potwierdza tożsamości osoby po drugiej stronie. Najpierw nawiąż kontakt z firmą przez wcześniej znany, niezależny kanał.
Przy ujawnieniu danych ustal kolejność reakcji
Jeżeli zagrożone są płatności, skontaktuj się z bankiem od razu przez oficjalny kanał. Przy przejęciu konta zmień dostęp ze sprawnego urządzenia, wyloguj nieznane sesje i sprawdź metody odzyskiwania. Jeśli poczta służy do resetowania innych haseł, jej zabezpieczenie ma szczególne znaczenie. Nie odkładaj tego do zakończenia kontroli komputera.
Gdy uruchomiono podejrzany plik albo udostępniono sterowanie, potrzebna jest ocena urządzenia. Zapisz, jakie uprawnienia przyznano i jakie programy instalowano. Przy sprzęcie firmowym stosuj procedurę organizacji i zgłoś zdarzenie odpowiedniej osobie. Samodzielne usuwanie wszystkich aplikacji może utrudnić ustalenie zakresu incydentu.
Zablokuj powracające alarmy właściwą metodą
Jeżeli źródłem są powiadomienia witryny, usuń jej uprawnienie w ustawieniach przeglądarki. Nie używaj do tego przycisku w fałszywym alarmie. Jeżeli komunikaty pojawiają się również poza przeglądarką lub wracają po usunięciu uprawnień, opisz ten objaw podczas kontroli systemu.
Na przyszłość ustal prostą zasadę domową: nikt nie płaci i nie udostępnia komputera pod presją niespodziewanej wiadomości. W razie wątpliwości można przerwać rozmowę i samodzielnie sprawdzić firmę. Taka chwila na weryfikację bywa skuteczniejsza niż próba zapamiętania wyglądu wszystkich możliwych oszustw.
Przygotuj komputer na spokojną kontrolę
Nie instaluj kilku przypadkowych skanerów jednocześnie. Sprawdzenie systemu powinno uwzględniać objawy i wykonane czynności. Istniejąca kopia danych pomaga w odtworzeniu pracy, lecz trzeba ocenić również jej datę i stan.
W Kubson IT możemy pomóc przy usuwaniu szkodliwego oprogramowania. Przy zgłoszeniu opisz przebieg zdarzenia, bez przesyłania haseł. Zabezpieczenie kont i płatności pozostaje osobnym zadaniem od naprawy samego komputera.